MPPSC – State Service Examination · प्रश्न 44
निम्नलिखित में से कौन-सा साइबर हमले का वह प्रकार है जिसमें उपयोगकर्ताओं को छल से संवेदनशील जानकारी बताने के लिए फँसाया जाता है?
उत्तर देखें और व्याख्याव्याख्या देखें
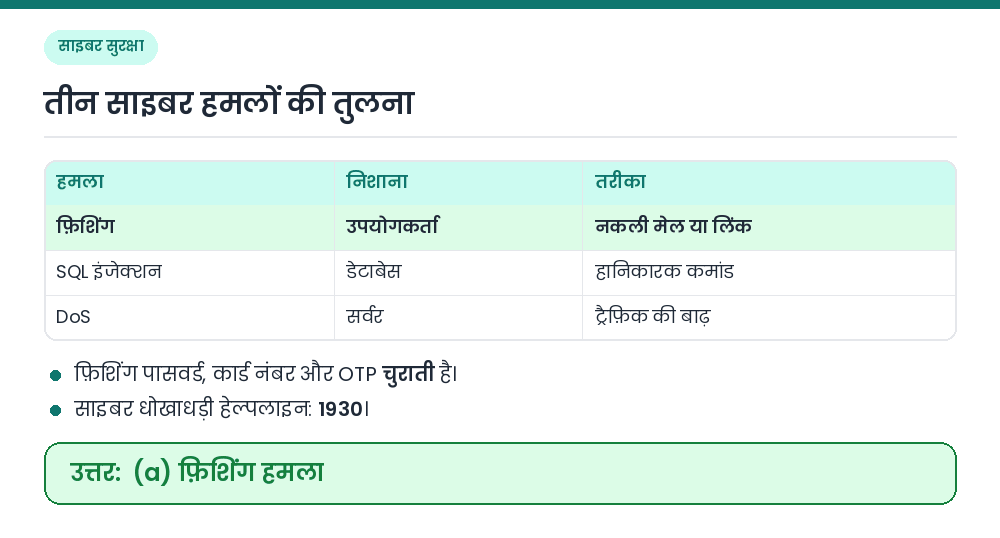
उत्तर: (A) फ़िशिंग हमला
फ़िशिंग वह हमला है जिसमें उपयोगकर्ताओं को छल से संवेदनशील जानकारी देने के लिए फँसाया जाता है। हमलावर नकली ई-मेल, संदेश या वेबसाइट लिंक भेजता है जो बैंक या किसी विश्वसनीय कंपनी का लगता है। उपयोगकर्ता से पासवर्ड, कार्ड नंबर या OTP भरवाया जाता है, जो सीधे हमलावर के पास पहुँच जाता है। (b) SQL इंजेक्शन में इनपुट बॉक्स में हानिकारक डेटाबेस कमांड डालकर वेबसाइट के डेटाबेस पर हमला होता है; इसमें उपयोगकर्ता को नहीं छला जाता। (c) DoS (डिनायल ऑफ सर्विस) हमले में सर्वर पर इतना ट्रैफ़िक भेजा जाता है कि असली उपयोगकर्ता उस तक नहीं पहुँच पाते। (d) गलत है क्योंकि विकल्प (a) सही है। संबंधित तथ्य: • विशिंग वॉइस कॉल से और स्मिशिंग SMS से की जाने वाली फ़िशिंग है। • स्पीयर फ़िशिंग किसी एक चुने हुए व्यक्ति या संगठन को निशाना बनाती है। • भारत में साइबर धोखाधड़ी की शिकायत हेल्पलाइन 1930 पर की जा सकती है। • सूचना प्रौद्योगिकी अधिनियम, 2000 भारत का मुख्य साइबर कानून है। सही उत्तर: (a) फ़िशिंग हमला