MPPSC – State Service Examination · प्रश्न 42
_______ हमला भ्रामक ईमेल या संदेशों के रूप में आता है, जो आपसे सॉफ्टवेयर इंस्टॉल करने या व्यक्तिगत जानकारी बताने को कह सकते हैं।
उत्तर देखें और व्याख्याव्याख्या देखें
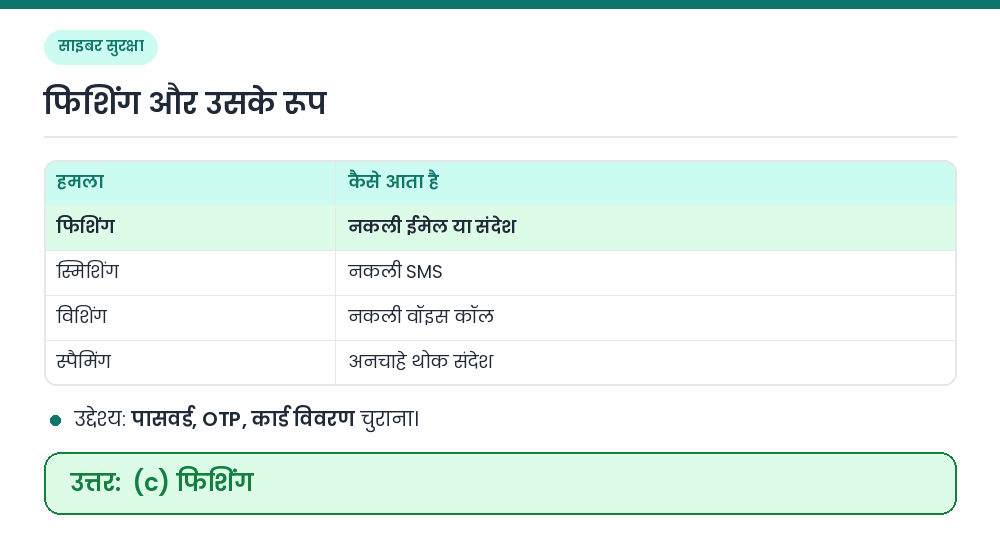
उत्तर: (C) फिशिंग
यह फिशिंग हमले का वर्णन है। फिशिंग में अपराधी ऐसा संदेश भेजता है जो किसी बैंक, कंपनी या सरकारी कार्यालय से आया हुआ लगता है। संदेश में नकली लिंक या फाइल होती है और वह व्यक्ति से पासवर्ड, OTP या कार्ड नंबर बताने, या हानिकारक सॉफ्टवेयर इंस्टॉल करने का प्रयास करता है। (a) स्पैमिंग अनचाहे थोक संदेश, अधिकतर विज्ञापन, भेजना है; इसमें चोरी का प्रयास आवश्यक नहीं। (b) 'वायरस साइनिंग' कोई हमला नहीं है; वायरस सिग्नेचर वह पैटर्न है जिससे एंटीवायरस वायरस को पहचानता है। (d) स्कैनिंग नेटवर्क में खुले पोर्ट और कमजोरियाँ खोजना है। संबंधित तथ्य: • SMS से फिशिंग को स्मिशिंग और वॉइस कॉल से फिशिंग को विशिंग कहते हैं। • स्पीयर फिशिंग किसी चुने हुए व्यक्ति या संस्था को निशाना बनाती है। • साइबर अपराध की शिकायत हेल्पलाइन 1930 पर की जा सकती है। सही उत्तर: (c) फिशिंग