MPPSC – State Service Examination · प्रश्न 10
डेटा सुरक्षा प्रबंधन का सिद्धांत, जो ग्राहकों और संगठन के डेटा को अवैध पहुँच या प्रयोग से सुरक्षित रखने के लिए उपयोग की जाने वाली प्रक्रियाओं, नीतियों और नियंत्रणों को शामिल करता है, उसे कहा जाता है:
उत्तर देखें और व्याख्याव्याख्या देखें
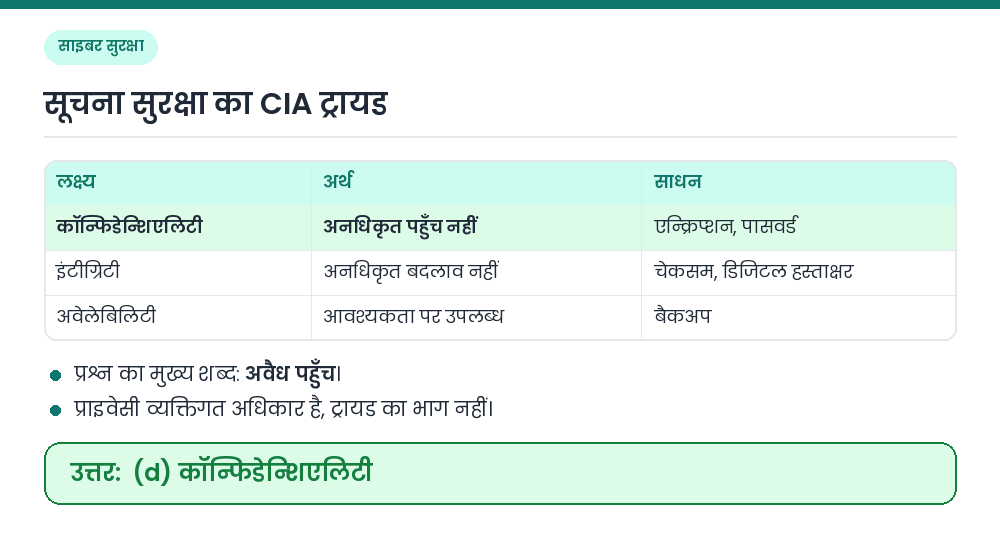
उत्तर: (D) कॉन्फिडेन्शिएलिटी
डेटा को अवैध (अनधिकृत) पहुँच या उपयोग से बचाना कॉन्फिडेन्शिएलिटी (गोपनीयता) कहलाता है। इसका अर्थ है कि केवल अनुमति प्राप्त व्यक्ति ही डेटा देख सकें; इसके लिए पासवर्ड, एन्क्रिप्शन और एक्सेस कंट्रोल प्रयोग होते हैं। कॉन्फिडेन्शिएलिटी 'CIA ट्रायड' का पहला भाग है, जो सूचना सुरक्षा के तीन मूल लक्ष्य हैं। (a) इंटीग्रिटी का अर्थ है कि डेटा सही बना रहे और कोई अनधिकृत व्यक्ति उसे न बदल सके। (c) अवेलेबिलिटी का अर्थ है कि अधिकृत उपयोगकर्ताओं को डेटा और प्रणाली आवश्यकता के समय उपलब्ध रहें। (b) प्राइवेसी व्यक्ति का यह अधिकार है कि उसका निजी डेटा कैसे एकत्र और उपयोग हो; यह तीन सुरक्षा लक्ष्यों में नहीं है। संबंधित तथ्य: • एन्क्रिप्शन डेटा को ऐसे कूट में बदलता है जिसे केवल कुंजी (key) से खोला जा सकता है। • टू-फैक्टर ऑथेंटिकेशन पासवर्ड के साथ OTP जैसी दूसरी जाँच जोड़ता है। • भारत का डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम अगस्त 2023 में पारित हुआ। सही उत्तर: (d) कॉन्फिडेन्शिएलिटी