Civil Services Examination · प्रश्न 85
भारत में, साइबर सुरक्षा घटनाओं पर रिपोर्ट करना निम्नलिखित में से किसके / किनके लिए विधितः अधिदेशात्मक है/हैं ? 1. सेवा प्रदाता (सर्विस प्रोवाइडर) 2. डेटा सेंटर 3. कॉर्पोरेट निकाय (बॉडी कॉर्पोरेट) नीचे दिए गए कूट का प्रयोग कर सही उत्तर चुनिए :
उत्तर देखें और व्याख्याव्याख्या देखें
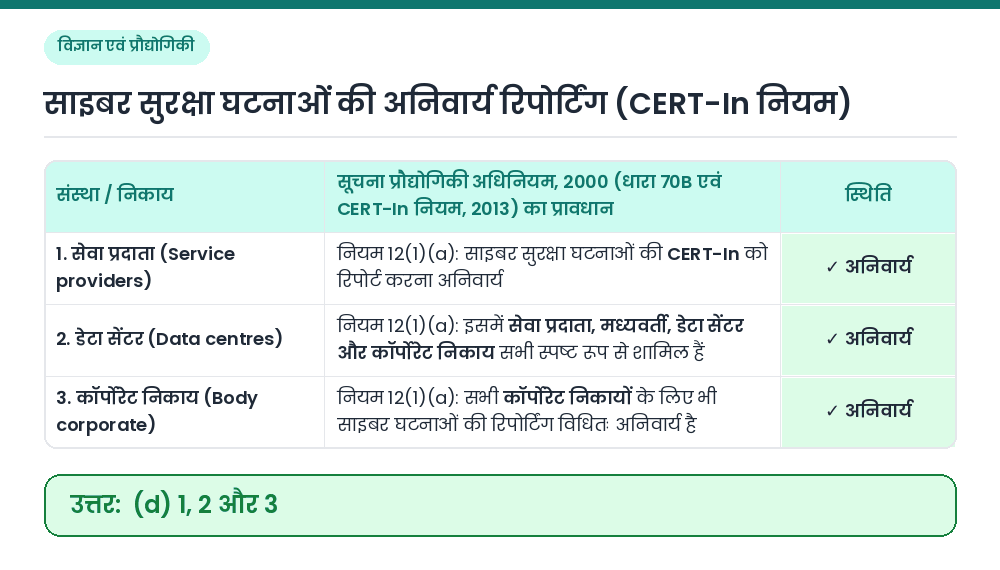
उत्तर: (D) 1, 2 और 3
अवधारणा: सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B के अंतर्गत निर्मित 'CERT-In नियम, 2013' के नियम 12 की जाँच करें। विधिक प्रावधान: नियम 12(1)(a) में स्पष्ट रूप से उपबंधित है कि 'सेवा प्रदाता (Service providers), मध्यवर्ती संस्थाएँ (Intermediaries), डेटा सेंटर (Data centres) और कॉर्पोरेट निकाय (Body corporate)' साइबर सुरक्षा घटनाओं की जानकारी अनिवार्य रूप से CERT-In को देंगे। परिणाम: 1, 2 और 3 तीनों के लिए साइबर सुरक्षा घटनाओं पर रिपोर्ट करना विधितः अधिदेशात्मक (अनिवार्य) है। संबंधित तथ्य: • CERT-In: इलेक्ट्रॉनिकी और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के अधीन भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल साइबर सुरक्षा की राष्ट्रीय नोडल एजेंसी है। • 2022 के नए निर्देश: साइबर सुरक्षा घटना की जानकारी मिलने के 6 घंटे के भीतर CERT-In को रिपोर्ट करना अनिवार्य किया गया है। सही उत्तर: (d) 1, 2 और 3